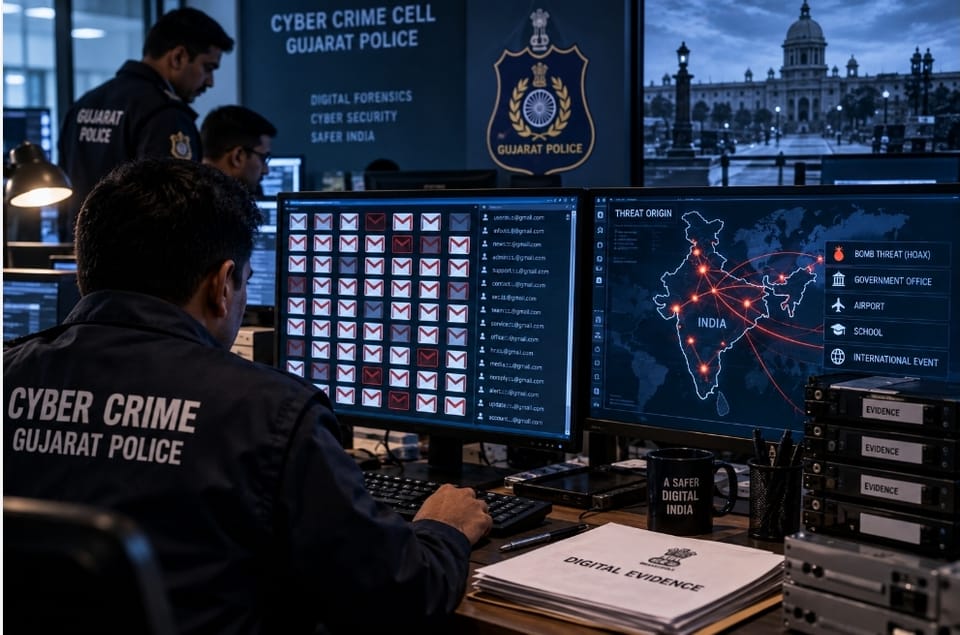
Frame Daily, Jakarta - Kepolisian India membongkar jaringan yang disebut mengelola lebih dari 500 ribu akun Gmail palsu, mengungkap skala besar penyalahgunaan layanan email yang dikaitkan dengan pengiriman ancaman bom palsu ke kantor-kantor pemerintah.
Kepolisian di negara bagian Gujarat menemukan 513.847 ID Gmail beserta kata sandinya dalam penyelidikan terhadap jaringan tersebut. Menurut pejabat kepolisian yang dikutip Reuters pada Selasa (15/9/2026), akun-akun itu telah digunakan atau dikelola sejak 2022.
Dua orang telah ditangkap dalam pengungkapan jaringan tersebut.
Pejabat senior kejahatan siber Kepolisian Gujarat Vivek Bheda menyebut skala akun Gmail palsu yang ditemukan sebagai sesuatu yang belum pernah mereka temui sebelumnya. Polisi kini berencana meminta keterangan dari Google terkait mekanisme pengamanan layanan tersebut.
Bermula dari Ancaman Bom Jelang KTT BRICS
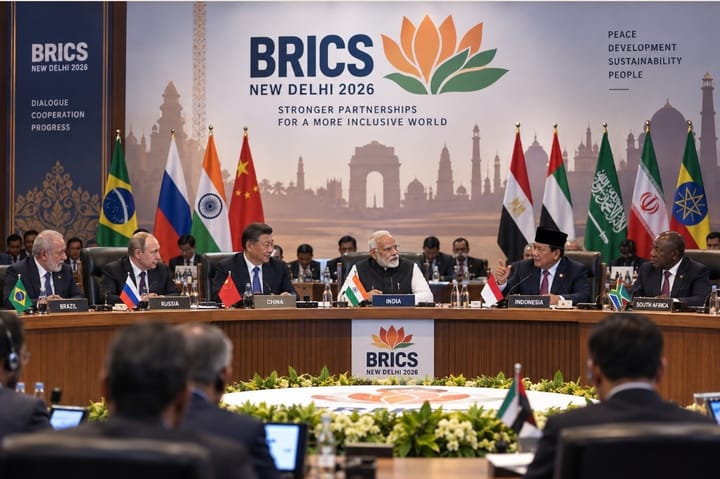
Penyelidikan bermula setelah Pemerintah Gujarat menerima email ancaman bom pada 10 September, beberapa hari menjelang KTT BRICS yang berlangsung di New Delhi.
Menurut kepolisian, email itu juga berisi ancaman terhadap negara-negara yang bekerja sama dengan India selama penyelenggaraan pertemuan tersebut. Setelah diperiksa, ancaman bom itu dinyatakan palsu.
Dari penyelidikan tersebut, polisi kemudian menemukan jaringan email dalam skala jauh lebih besar.
Salah satu orang yang ditangkap disebut berhubungan dengan seorang pembeli di Bangladesh yang membeli akun dalam jumlah banyak. Sebagian pembayaran diduga dilakukan menggunakan mata uang kripto.
Temuan ini membuka pertanyaan baru bagi penyidik: bagaimana ratusan ribu akun tersebut dapat dibuat dan dikelola dalam skala besar.
Polisi juga menemukan bahwa akun-akun tersebut menggunakan autentikasi dua faktor atau two-factor authentication (2FA). Fitur ini biasanya memberikan lapisan keamanan tambahan saat pengguna masuk ke sebuah akun.
Penyidik kini mendalami bagaimana jaringan tersebut dapat mengoperasikan akun dalam jumlah sangat besar dengan mekanisme keamanan itu.
Polisi Akan Minta Keterangan Google
Pengungkapan kasus ini membuat polisi berencana melibatkan Google dalam penyelidikan.
Bheda mengatakan kepolisian akan menghubungi perusahaan tersebut dan meminta perubahan kebijakan agar mekanisme perlindungan tidak mudah dilewati. Polisi juga berencana secara formal memasukkan Google sebagai pihak yang dimintai keterangan dalam penyelidikan.
Langkah tersebut tidak berarti Google telah dinyatakan melakukan pelanggaran atau terlibat dalam jaringan kejahatan.
Hingga laporan Reuters diterbitkan, belum jelas apakah Google dapat menghadapi tuduhan hukum atau sanksi dalam perkara tersebut. Perusahaan yang berada di bawah Alphabet itu juga belum memberikan tanggapan atas permintaan komentar Reuters.
Temuan tersebut menjadi perhatian karena India merupakan salah satu pasar pengguna terbesar bagi Google.
Kasus ini juga muncul ketika otoritas India semakin menyoroti penyalahgunaan berbagai layanan digital oleh pelaku kejahatan siber. Kerugian akibat penipuan keuangan terkait kejahatan siber di negara itu disebut mencapai lebih dari US$2 miliar per tahun.
Bukan Berarti 500 Ribu Akun Mengirim Ancaman Bom
Ada satu konteks penting dari pengungkapan ini.
Temuan 513.847 akun Gmail tidak boleh diterjemahkan menjadi klaim bahwa seluruh akun tersebut telah mengirimkan ancaman bom satu per satu.
Yang diungkap polisi adalah jaringan yang membuat dan mengelola ratusan ribu akun Gmail palsu, sementara penyelidikan jaringan tersebut berkaitan dengan pengiriman email ancaman bom palsu antardaerah. Polisi masih mendalami penggunaan akun, pihak yang membeli akun, serta mekanisme jaringan tersebut.
Karena itu, pengungkapan ini bukan sekadar perkara satu email ancaman bom.
Skala akun yang ditemukan memperlihatkan bagaimana identitas digital dalam jumlah sangat besar dapat disiapkan dan kemudian berpotensi disalahgunakan untuk berbagai aktivitas ilegal. Bagi penyidik, salah satu fokus berikutnya adalah mengetahui bagaimana sistem pengamanan akun dapat dilewati dalam skala sebesar itu.
Penyelidikan Kepolisian Gujarat masih berlangsung dan keterlibatan pihak lain, termasuk pembeli akun di luar India, masih didalami.
Komentar